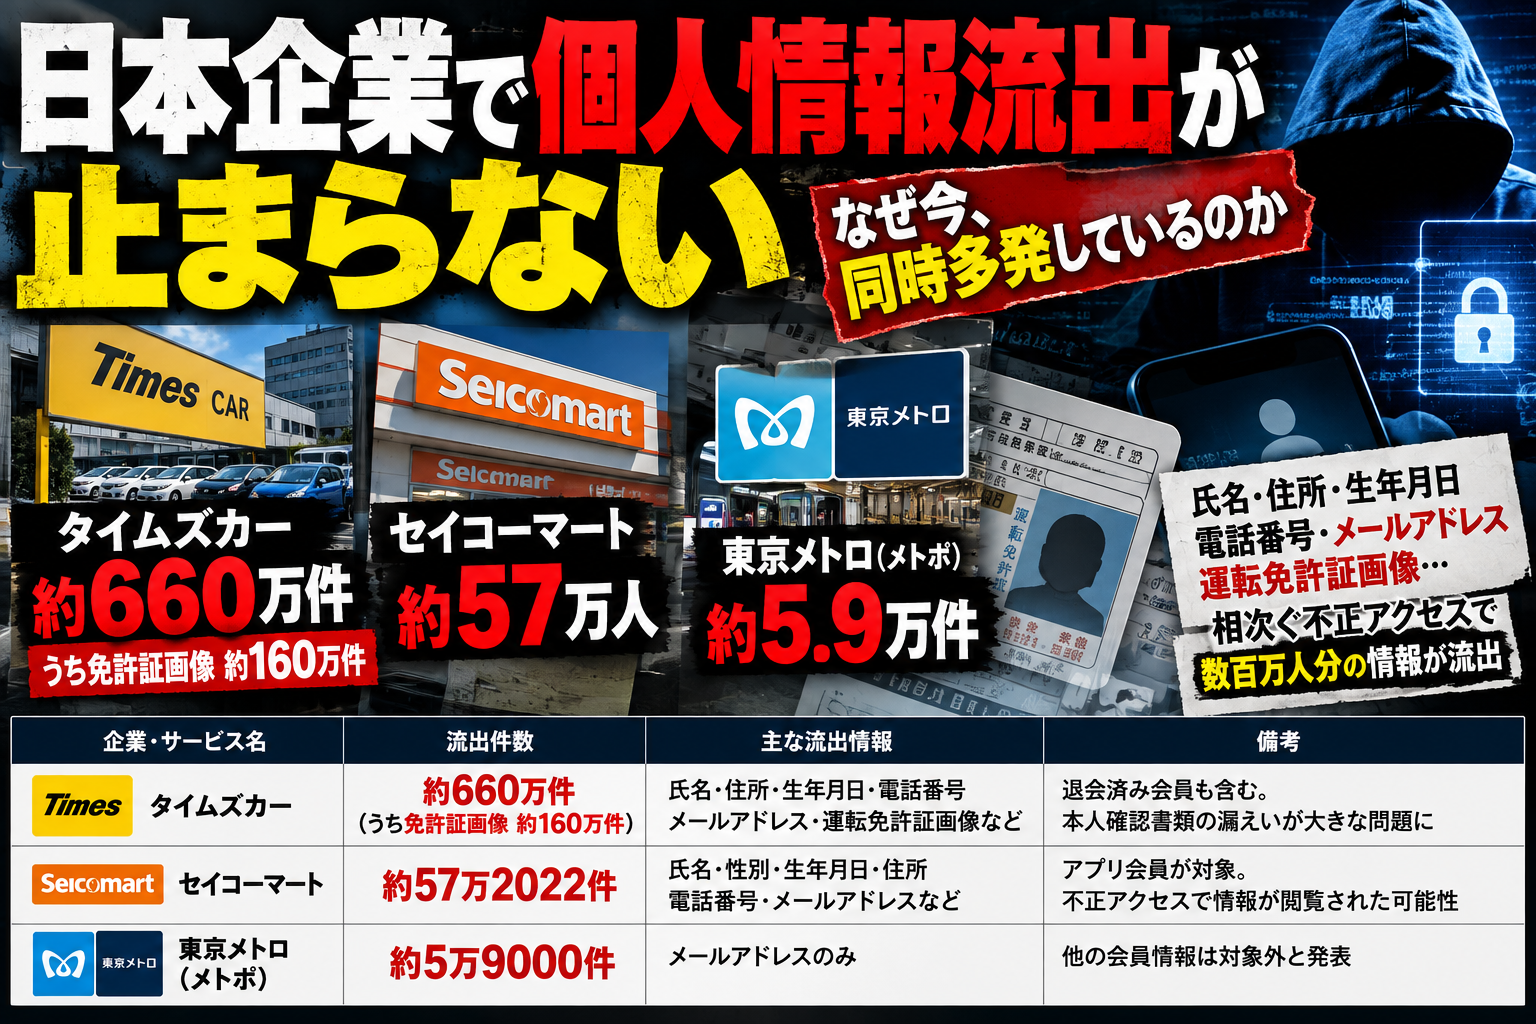
日本企業の個人情報流出が、止まらない。
ここ数日だけを見ても、タイムズカーで約660万件、セイコーマートで57万2022人分。しかも、ただのメールアドレス流出ではない。
氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、さらには運転免許証画像などの本人確認書類。
一度漏れれば、取り戻せない情報ばかりだ。
そして怖いのは、こうした大規模流出が一社だけの問題ではないことだ。カーシェア、コンビニアプリ、鉄道ポイント、保険。日常生活で普通に使っているサービスが次々と不正アクセスを受けている。
なぜ、これほどまでに個人情報流出が相次いでいるのか。そして私たちは、自分の情報がどこまで企業に保存され続けているのか、本当に把握できているのか。
タイムズカー、約660万件が流出
最も衝撃が大きいのが、タイムズカーだ。
タイムズモビリティは2026年9月28日、タイムズカーWebサイトへの不正アクセスについて調査結果を公表した。会社によると、第三者に取得されたことが確認されたアカウント数は約660万件。
対象には現在の会員だけではない。退会済みの利用者、入会を申し込んだものの完了に至らなかった人、法人向けサービスの利用者なども含まれる。
つまり、「もう退会したから関係ない」では済まないということだ。
漏れたのは「メールアドレスだけ」ではない
タイムズカーが公表した漏えい情報は幅広い。氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、本人確認書類情報、運転免許証画像などが含まれる。
クレジットカード情報の漏えいは確認されていないとされる。だが、それで安心できるかというと話は別だ。
特に重いのが、本人確認書類と免許証画像だ。メールアドレスやパスワードは変更できても、生年月日や過去の住所、本人確認書類そのものは簡単には取り替えられない。
なぜ「退会済み」の情報まで残っていたのか
今回、多くの利用者が気になるのがここだ。利用者の感覚では、退会すればデータも消えると思いがちだ。
しかし実際の企業システムでは、法令対応、不正利用対策、取引記録、問い合わせ履歴などを理由に、退会後も一定期間データが保存されることがある。
問題は利用者側から見ると、「自分の情報が今も残っているのか」「何年間保存されるのか」「どこまで残るのか」が分かりにくいことだ。
企業が持ち続ける個人情報そのものが、攻撃者にとって価値ある資産になっている。
セイコーマートも57万2022人分
ほぼ同じ時期に、セイコーマートでも大規模な不正アクセスが発生した。
セイコーマートは9月30日、アプリに登録したことがある会員のうち、57万2022人分の情報が不正アクセスにより閲覧されたことを確認したと発表した。
対象となった情報は、氏名、性別、生年月日、住所、電話番号、メールアドレス、クラブカードの入退会年月日など。
同社はパスワードやクレジットカード情報、購買履歴については対象外としている。
きっかけは「1件の不正退会」
セイコーマートのケースで興味深いのは、発覚のきっかけだ。
第三者によってクラブカードの退会処理が行われたアカウントが見つかり、その後の調査で会員情報を保存するサーバーへの不正アクセスの可能性が判明。最終的に57万人を超える規模にまで調査対象が広がった。
最初に見つかった異常は小さくても、その裏側に巨大な侵入が隠れていることがある。
「有名企業だから狙われた」わけではない
こうした事件を見ると、「大企業だから狙われた」と考えがちだ。
しかし攻撃者にとって重要なのは、知名度よりも大量の個人情報を持っているか、侵入できる弱点があるか、侵入後にデータへ到達できるかだ。
ポイントサービス、会員サイト、予約システム、通販、アプリ、カーシェア。便利さと引き換えに、大量の個人情報が一つのデータベースへ集約されている。
「住所+生年月日+電話番号」が持つ危険性
「カード番号は漏れていません」という説明を見ると、ひとまず安心してしまう人も多い。
しかし本当に怖いのは、複数の情報が組み合わされることだ。
氏名、住所、生年月日、電話番号、メールアドレス。これだけ揃えば、非常に精度の高いフィッシングメールや詐欺電話を作れる。
利用サービスを知っていて、住所や生年月日の一部まで言い当てる相手なら、受け手の警戒心は下がりやすい。
免許証画像はさらに重い
タイムズカーの件が特に深刻なのは、本人確認書類情報が含まれている点だ。
本人確認書類は「本人であること」を証明するためのもの。その写しが第三者の手に渡る可能性は、利用者にとって長期的な不安になる。
現時点で不特定多数への公開や不正利用が確認されていないとしても、流出したデータを企業側が回収することはできない。
なぜ今、同時多発しているように見えるのか
理由の一つは、企業活動のデジタル化だ。以前なら紙や別システムに分散していた情報が、今は会員DBやクラウドに集約される。
便利になった一方、一度侵入されれば被害規模が巨大になる。
もう一つは攻撃そのものの自動化だ。攻撃者は一社ずつ人力で弱点を探す必要がない。大量のサーバーに対して脆弱性を探索し、侵入可能な場所を探すことができる。
さらに企業システムも複雑化した。自社サーバー、クラウド、外部委託、スマホアプリ、API、決済、ポイント連携。入口が増えれば、守るべき場所も増える。
企業側の最大の課題は「持ちすぎないこと」
セキュリティ対策というと、ファイアウォール、暗号化、多要素認証、監視など技術的な話に目が行く。
だが、もう一つ重要なのが、そもそも必要以上の個人情報を持ち続けないことだ。
データを持っていなければ、そのデータは盗まれない。
退会済みユーザーの本人確認書類をいつまで保存するのか。保存期限を過ぎたデータは本当に削除されているのか。これはセキュリティの設計そのものの問題だ。
利用者側が今すぐ確認したいこと
- 同じパスワードを複数サービスで使い回していないか
- 不審なログイン通知が来ていないか
- 企業名を名乗るメールのリンクを安易に開いていないか
- 「情報漏えいのお詫び」「本人確認」などを装ったフィッシングではないか
- 使っていないサービスを放置していないか
特に危険なのは、実際の流出事件を利用したフィッシングだ。本物の企業名、本物の事件、本物らしい文面を使えば、だまされる確率は上がる。
「無料アプリだから」と軽く登録した情報が残り続ける
ポイントがもらえる。クーポンが使える。予約が簡単になる。車を借りられる。
その便利さと引き換えに、氏名、住所、生年月日、電話番号を登録する。サービスによっては免許証までアップロードする。
登録した瞬間は覚えていても、数年後にはそのサービスの存在すら忘れていることがある。しかし企業側のデータベースには残り続けているかもしれない。
そして企業が攻撃されれば、その「忘れていた情報」まで一緒に流出する。
一番怖いのは、漏えいしたことに本人が気付けないこと
クレジットカードなら、不正利用があれば明細で分かる。パスワードなら変更できる。
だが個人情報は違う。住所や生年月日が誰かの手元にコピーされても、それを本人が確認する方法はほとんどない。
ネット上に公開されなくても、閉じた犯罪グループの中で流通する可能性はある。そして何年後に悪用されるかも分からない。
だから、個人情報流出は企業が「現時点で不正利用は確認されていない」と発表した時点で終わる問題ではない。
日本企業の「個人情報を集める前提」は変わるのか
企業はこれまで、顧客データを多く集めれば集めるほどマーケティングに有利だと考えてきた。
しかし、そのデータは同時に巨大な負債にもなる。
約660万件。
57万2022人。
数字だけを見れば統計のように見える。だが、その一件一件は実在する人間の名前であり、住所であり、生年月日だ。
タイムズカーのケースでは、その中に本人確認書類や免許証画像まで含まれる。
便利だから集める。いつか使うかもしれないから残す。
そんなデータ管理が許される時代ではなくなりつつある。
攻撃を100%防ぐことが不可能なら、企業側は「侵入された時に何件盗まれるのか」まで考えなければならない。
日本企業で個人情報流出が相次いでいる今、本当に問われているのはハッカーの巧妙さだけではない。
私たちの個人情報を、企業が必要以上に持ち続けていないか。
その問題でもある。